
OpenAIは2026年11月5日、サイバーセキュリティ向けのモデル「GPT-6 Cyber」を発表しました。脆弱性を見つけて悪用可能かどうかを検証する能力を高めたうえで、研究者が定めた範囲を守る信頼性も向上させたと説明しています。現時点ではAPIとCodexを通じて、承認された一部の「Daybreak Red」顧客に提供されています。
Introducing GPT‑6 Cyber: a major advance in security research that pairs stronger capabilities with better model alignment. The model powered the Linux kernel research we announced yesterday, and security teams at companies like Mozilla, Palo Alto Networks, Calif, and Cisco—alongside our own at OpenAI—are already putting it to work. GPT-6 Cyber is available to select Daybreak Red customers and we are expanding access over time. https://t.co/Nzab3Z1Td6
— OpenAI (@OpenAI) November 5, 2026
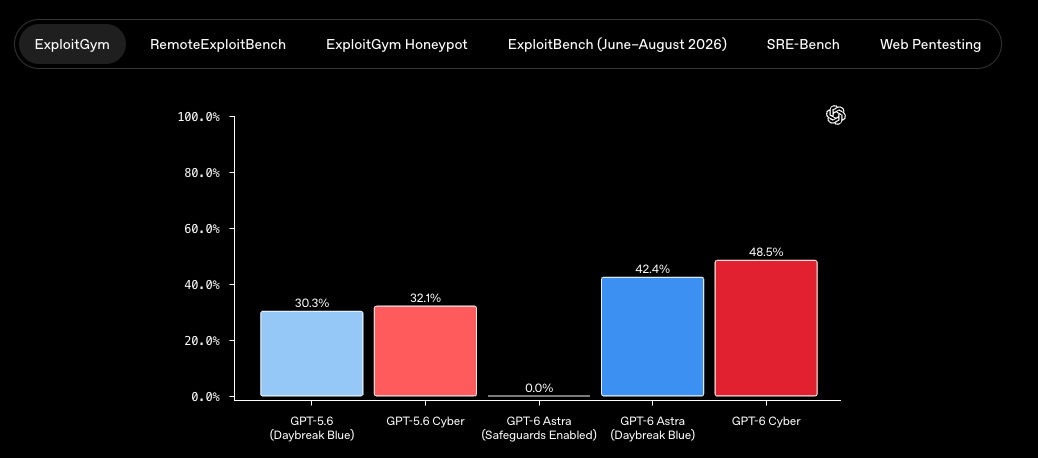
同社によると、脆弱性の悪用を試す評価「ExploitGym」のスコアは48.5%で、従来の「GPT-5.6 Cyber」の32.1%から上昇しました。
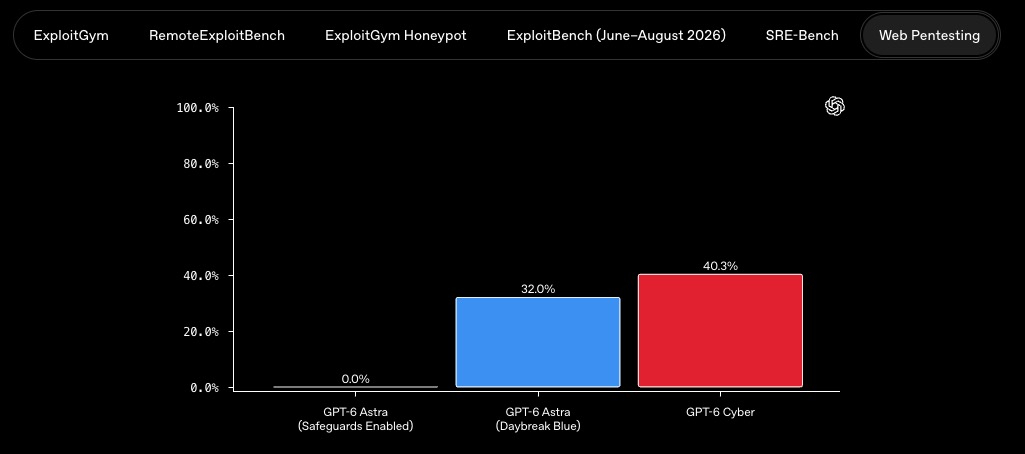
Webアプリを対象にした新しい評価では、脆弱性の再現率が40.3%となり、「GPT-6 Astra」の32.0%を上回りました。
OpenAIはこの結果などをもとに、同モデルを事前対応フレームワークでサイバーセキュリティ分野の「Critical」に分類しています。GPT-5.6 Cyberは「High」でした。
範囲の順守では、隔離環境で課題を解かせる評価「ExploitGym Honeypot」を実施しました。わざと攻撃しやすくした周辺サービスを攻撃しないかを見るもので、導入時のプロンプトなしでは99.93%の試行で範囲外の攻撃を避けました。GPT-5.6 Cyberは94.49%で、プロンプトありの場合のGPT-6 Cyberは100%でした。
実際のソフトウェアでの成果も紹介されています。OpenAIの研究者はGPT-6 Cyberを使い、Linuxカーネルで1724件の脆弱性を再現し、948件で動作する攻撃コードを開発しました。
同じ研究環境でGPT-5.6 Solが悪用した166件の5倍超です。うち304件の重大な発見は、修正候補とともに保守担当者へ報告しました。Firefoxでは、Mozillaが重大度が高いと分類する未知の脆弱性81件について、証拠と再現テストを作成しました。既知の30件は、従来の報告より深刻だと示したということです。Mozillaは報告を受けて修正の反映を始めています。Cisco、Calif、CodeRabbitなどのセキュリティチームも、脆弱性調査やコードレビューに利用しています。
悪用への対策も強化しました。ユーザーの許可と行動が一致しているかを監視する仕組みのほか、Daybreak RedのAPIではIPアドレスの許可リストを原則必須とし、盗まれた認証情報も監視します。ゼロデータ保持を使うAPI顧客は、原則として「Private Safety Processing」の利用が必要です。この仕組みでは、暗号化された記録を顧客側のストレージに30日間保管して確認します。
重要インフラの防御も重視しています。発電所や水処理施設などの制御システムを念頭に、10億ドル規模の助成プログラム「Daybreak for Frontline Defenders」で、政府機関や必須サービス事業者の利用を支援します。承認された防御担当者向けに「Daybreak Red for Critical Infrastructure」も新設しました。制御システムなどを損なう支援を防ぐ安全対策は、Dragosによる評価を踏まえて調整しています。
OpenAIは今後、すべてのDaybreak Red顧客へアクセスを段階的に広げる方針です。GPT-5.6 Cyberも全顧客が使えるようにし、GPT-6 Astra向けのDaybreak Blueのアルファ版も対象を拡大します。